Par Nicolas Saliba · Publié en octobre 2026 · 14 min de lecture
En bref
Avant de déployer une solution d’analyse de la communication interne, évaluez la nécessité d’une AIPD, cartographiez les flux réels de données et consignez les mesures d’atténuation ainsi que les risques résiduels dans un document validé par votre DPO. Nous détaillons les critères d’évaluation, les champs du modèle, les risques liés à la segmentation et les éléments à demander à votre fournisseur.
Points clés à retenir
- Une AIPD est nécessaire lorsque l’analyse de la communication interne est susceptible d’engendrer un risque élevé. Les neuf critères du groupe de travail Article 29 incluent notamment la surveillance systématique, l’évaluation ou la notation, ainsi que le croisement de jeux de données. La combinaison de deux critères entraîne généralement la nécessité d’une AIPD.
- Le modèle d’accès doit être clairement documenté : l’accès délégué se limite aux données accessibles à l’utilisateur connecté, tandis que l’accès applicatif permet à une application d’accéder à toutes les données couvertes par les autorisations qui lui ont été accordées, conformément à la documentation Microsoft Graph.
- La segmentation constitue le principal risque de réidentification : des groupes trop restreints, des inférences sensibles et le rapprochement de données provenant de plusieurs canaux peuvent transformer des tableaux de bord agrégés en outils de surveillance individuelle.
- Un modèle rempli n’autorise pas, à lui seul, le traitement des données. Les risques résiduels doivent être documentés, l’avis du DPO consigné et, si un risque élevé persiste, l’autorité de contrôle doit être consultée. L’ICO fournit un avis écrit dans un délai de huit semaines, ou de quatorze semaines dans les cas complexes.
- L’organisation est responsable de l’AIPD en tant que responsable du traitement. Le fournisseur doit lui transmettre les informations nécessaires sur les flux de données, les autorisations et l’hébergement.
Dans quels cas la mesure de la communication interne nécessite-t-elle une AIPD ?
Évaluez le projet avant même de remplir la première rubrique de l’analyse. La CNIL et l’ICO s’appuient sur le même principe juridique : lorsqu’un traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes physiques, le responsable du traitement doit réaliser une analyse d’impact relative à la protection des données.
Il faut donc commencer par examiner les facteurs qui indiquent un risque potentiel. Dans le cadre d’un déploiement d’une solution d’analyse multicanale de la communication interne, plusieurs de ces facteurs sont généralement présents simultanément.
- Surveillance systématique : la mesure s’effectue en continu sur les e-mails, l’intranet et les réseaux sociaux d’entreprise, afin d’observer les comportements des collaborateurs dans le temps.
- Évaluation ou notation : les taux d’engagement et les performances des contenus impliquent d’évaluer certains aspects du comportement des collaborateurs au travail. Les lignes directrices européennes identifient explicitement ce facteur.
- Traitement de données à grande échelle : les lignes directrices du groupe de travail Article 29 prennent en compte le nombre de personnes concernées, le volume et la variété des données, la durée du traitement et son étendue géographique.
- Rapprochement ou combinaison de jeux de données : l’analyse multicanale croise par conception les données issues des e-mails, de l’intranet et des réseaux sociaux. L’ICO considère ce rapprochement comme un critère de déclenchement à part entière.
- Données concernant des personnes vulnérables : les lignes directrices du groupe de travail Article 29 citent explicitement les salariés, en raison du déséquilibre de pouvoir entre les employés et leur employeur, responsable du traitement.
Les recommandations européennes et britanniques diffèrent dans leur présentation, mais reposent sur les mêmes facteurs de risque. La méthodologie de la CNIL, fondée sur les lignes directrices du groupe de travail Article 29, définit neuf critères et indique qu’un traitement répondant à deux critères nécessite généralement une AIPD, même si un seul critère peut suffire dans certains cas.[1]
L’ICO utilise une liste de vérification fondée sur ces mêmes critères européens et ajoute ses propres facteurs de déclenchement, notamment le rapprochement, la comparaison ou la mise en correspondance de données issues de plusieurs sources.[2]
| Aspect | CNIL / groupe de travail Article 29 (UE) | ICO (Royaume-Uni) |
|---|---|---|
| Critère de déclenchement | Traitement susceptible d’engendrer un risque élevé — article 35(1) | Même critère, complété par une liste de facteurs propres au Royaume-Uni |
| Outil d’évaluation préliminaire | Neuf critères ; deux critères ou plus indiquent généralement qu’une AIPD est nécessaire | Liste de vérification fondée sur les mêmes critères européens |
| Méthodologie | AIPD en quatre phases : contexte, principes fondamentaux, risques liés à la sécurité et validation | Processus étape par étape accompagné d’un modèle d’AIPD |
En pratique, un projet de déploiement d’analyses de communication interne répond rarement à un seul critère. Il faut donc documenter la décision issue de l’évaluation préliminaire, que celle-ci conclue ou non à la nécessité d’une AIPD.
L’ICO précise que si vous décidez de ne pas réaliser d’AIPD, vous devez consigner les raisons de cette décision. Il recommande également cette démarche comme bonne pratique pour tout projet majeur impliquant des données personnelles, même lorsqu’aucun critère spécifique ne l’impose.[2]
Comment cartographier les données et les chemins d’accès ?
L’une des faiblesses les plus fréquentes d’une AIPD portant sur une solution d’analyse est la reprise d’une description des flux de données issue des supports marketing du fournisseur.
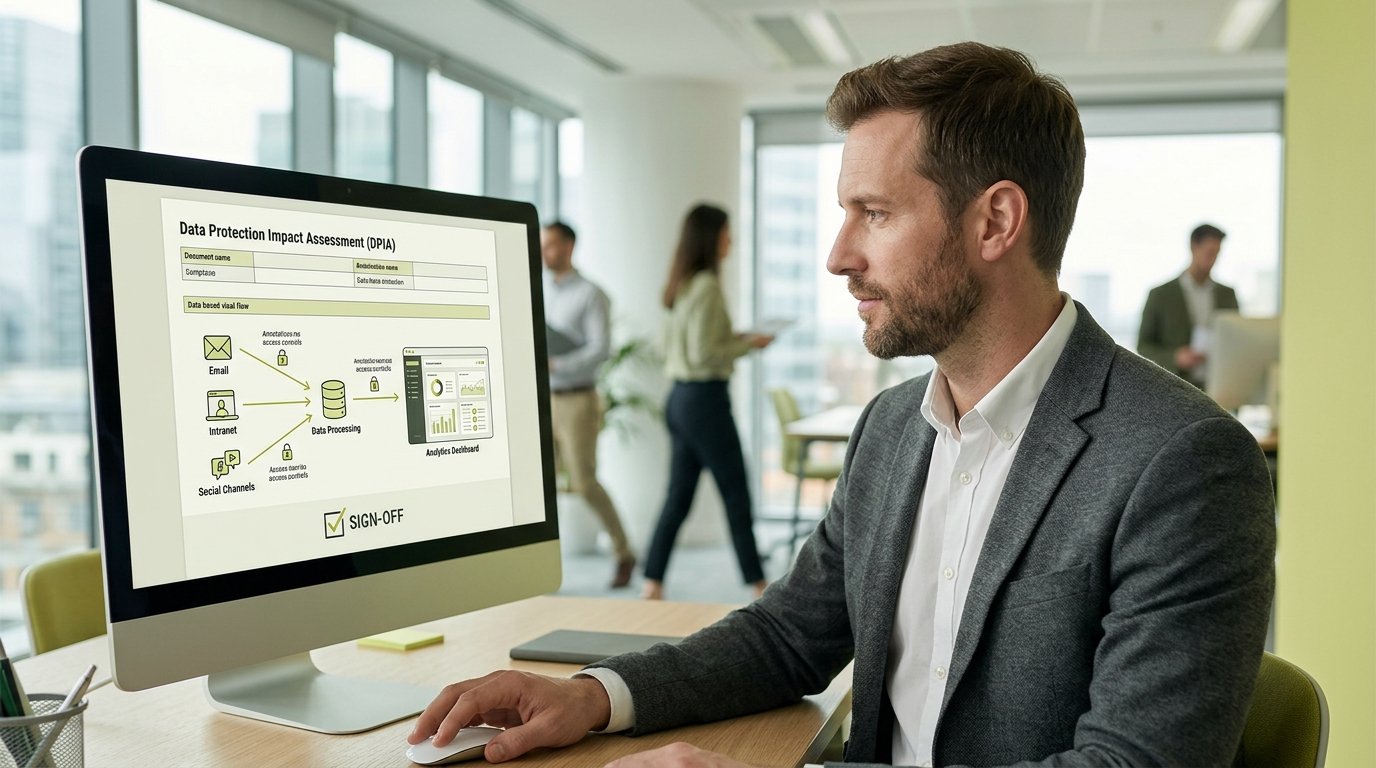
Votre analyse doit décrire les flux correspondant au déploiement réel : quels identifiants et attributs sont collectés sur chaque canal, où ils sont transférés, qui peut y accéder et selon quel modèle d’autorisation. Cartographiez l’ensemble du parcours, depuis le système source jusqu’au tableau de bord utilisé par vos équipes de communication.
- Newsletters par e-mail : événements de distribution, d’ouverture et de clic associés aux identifiants des boîtes mail.
- Intranet SharePoint : consultations de pages et événements de lecture par site, page et audience.
- Viva Engage : vues, réactions et commentaires sur les publications et dans les communautés.
- Attributs issus de l’annuaire utilisés pour la segmentation : département, pays, langue et fonction, généralement exploités par les plateformes multicanales pour analyser la portée et l’engagement par audience.
Pour chaque flux, consignez les sources, les destinataires et les éventuels sous-traitants, ainsi que le lieu d’hébergement des données et les éventuels transferts hors de votre région.
C’est également à cette étape que vous devez identifier le responsable du traitement et le sous-traitant. Cette distinction détermine qui est chargé de l’évaluation et qui doit fournir les éléments nécessaires à sa réalisation.
Le modèle d’accès doit figurer dans l’AIPD, car il détermine le niveau maximal d’exposition des données. Microsoft distingue deux scénarios pour Microsoft Graph : en mode délégué, l’application appelle l’API au nom d’un utilisateur connecté et ne peut pas accéder à des données auxquelles cet utilisateur n’a pas accès. En mode applicatif, l’application utilise sa propre identité et peut accéder à toutes les données couvertes par les autorisations accordées.[3]
| Accès délégué | Accès applicatif | |
|---|---|---|
| Fonctionnement | L’application agit au nom d’un utilisateur connecté | L’application appelle Microsoft Graph avec sa propre identité |
| Portée | Limitée aux données auxquelles l’utilisateur connecté peut déjà accéder | Toutes les données couvertes par les autorisations accordées |
| Consentement | L’utilisateur ou un administrateur donne son consentement, selon la configuration | Un administrateur donne son consentement à l’échelle du tenant ; seules les personnes disposant du rôle Administrateur de rôles privilégiés ou Administrateur général peuvent consentir aux autorisations applicatives |
Quel que soit le modèle utilisé par votre solution d’analyse, documentez-le dans l’AIPD en précisant les autorisations exactes demandées, et pas seulement le nom du produit.
La différence entre ces deux modèles détermine si l’application hérite des droits d’accès d’un utilisateur ou si elle dispose de ses propres autorisations. Les mesures d’atténuation décrites dans les sections suivantes dépendent directement de cette distinction.
Quels champs inclure dans le modèle d’AIPD ?
Structurez votre modèle autour des éléments que les autorités de contrôle s’attendent à retrouver.
L’ICO demande qu’une AIPD décrive la nature, la portée, le contexte et les finalités du traitement, évalue sa nécessité et sa proportionnalité ainsi que les mesures de conformité, identifie les risques pour les personnes et précise les mesures supplémentaires permettant de les atténuer.[2]
La méthodologie PIA de la CNIL suit la même logique en quatre phases : étudier le contexte, vérifier les principes fondamentaux de proportionnalité et de protection des droits, évaluer les risques liés à la sécurité et documenter formellement la validation.[4]
| Champ du modèle | Éléments à consigner |
|---|---|
| Finalité et périmètre | Nature, portée, contexte et finalités du traitement ; canaux inclus et exclus du périmètre |
| Base légale et nécessité | Base légale retenue et justification de la nécessité de la mesure au regard de la finalité |
| Solutions alternatives envisagées | Options moins intrusives évaluées et raisons pour lesquelles elles n’ont pas été retenues ; l’ICO demande que cette analyse soit documentée |
| Minimisation des données | Champs et attributs collectés, mais aussi ceux qui ont été exclus |
| Conservation | Durées de conservation par jeu de données, conformément au principe de limitation de la conservation |
| Gestion des droits | Modalités de gestion des informations de transparence, des demandes d’accès et des droits d’opposition concernant les données des salariés |
| Risques et mesures d’atténuation | Chaque risque, sa probabilité, sa gravité et les mesures permettant de le réduire |
| Avis et validation du DPO | Avis sollicité et consigné, décision prise et personne responsable |
Deux champs méritent une attention particulière.
Premièrement, les solutions alternatives. Les recommandations de l’ICO concernant les bonnes pratiques en matière d’AIPD demandent de démontrer que des solutions moins risquées permettant d’atteindre le même objectif ont été envisagées. Consignez donc les options comparées et les raisons pour lesquelles l’approche retenue est proportionnée.
Deuxièmement, le risque de dérive fonctionnelle. Le périmètre des solutions d’analyse tend à s’élargir. Or, l’ICO exige une nouvelle AIPD lorsqu’une modification intervient dans la nature, la portée, le contexte ou les finalités du traitement.[2]
Définissez précisément le périmètre afin qu’une future extension soit identifiable et déclenche une réévaluation, plutôt que d’être intégrée progressivement sans contrôle.
Comment la segmentation peut-elle créer des risques de réidentification ?
La segmentation qui rend l’analyse de la communication utile est aussi celle qui génère des risques pour la vie privée.
Un tableau de bord indiquant qu’une campagne n’a pas atteint les collaborateurs de terrain d’un site remplit sa fonction. Le même tableau de bord, filtré de manière trop précise, peut révéler quels individus n’ont pas lu le message.
Il faut évaluer ce risque délibérément, sans considérer par défaut que des données agrégées sont nécessairement sûres.
- Groupes de petite taille : une vue filtrée sur une équipe de cinq personnes peut permettre d’identifier les individus, même si aucun nom n’apparaît, car les personnes consultant le rapport savent qui compose le groupe.
- Inférences sensibles : la combinaison d’attributs tels que le site, les horaires de travail et la langue peut permettre de déduire des informations sur l’appartenance syndicale, la santé ou les performances professionnelles, alors même que ces informations ne faisaient pas partie des données initialement recherchées.
- Combinaison de jeux de données : l’ICO identifie le rapprochement de données provenant de plusieurs sources comme un critère d’évaluation. L’analyse multicanale réalise précisément ce type de rapprochement lorsqu’elle relie les activités liées aux e-mails, à l’intranet et aux réseaux sociaux d’entreprise.
Les lignes directrices du groupe de travail Article 29 soulignent également qu’un rapprochement de jeux de données constitue un facteur de risque lorsqu’il dépasse les attentes raisonnables des personnes concernées. Elles citent les salariés comme des personnes vulnérables en raison du déséquilibre de pouvoir avec le responsable du traitement.[1]
La mesure multicanale peut être légitime et apporter une réelle valeur ajoutée, mais elle concentre les capacités d’inférence. Votre AIPD doit donc préciser les combinaisons de données effectivement réalisées par la plateforme.
Maintenez une distinction explicite entre mesure et surveillance dans le document. Les analyses visant à déterminer si un message a atteint son audience cible sont fondamentalement différentes des outils qui établissent des profils de comportement individuels.
Définir clairement cette limite dans l’AIPD et dans les informations de transparence contribue autant à préserver la confiance des salariés qu’à assurer la conformité réglementaire. Pour approfondir cette distinction, consultez notre guide sur la différence entre mesure et surveillance.
Quelles mesures d’atténuation tester avant le déploiement ?
Considérez chaque mesure d’atténuation comme une décision que votre organisation doit prendre et vérifier, et non comme une affirmation du fournisseur qu’il suffirait d’accepter.
L’ICO attend de votre AIPD qu’elle identifie les mesures permettant d’éliminer ou de réduire les risques constatés et qu’elle explique comment chaque mesure proposée contribue à réduire le risque concerné.[2]
Cette explication n’est crédible que si vous avez testé la mesure au regard des chemins d’accès cartographiés précédemment.
- Limitation des accès : définissez les rôles autorisés à consulter chaque tableau de bord et chaque segment, ainsi que les seuils d’agrégation applicables. Vérifiez chaque décision en fonction du modèle d’accès délégué ou applicatif documenté.
- Règles relatives à la taille des groupes : définissez une taille minimale pour chaque groupe affiché dans les rapports et masquez les segments inférieurs au seuil afin qu’aucun tableau de bord ne permette d’identifier indirectement les personnes d’une petite équipe.
- Réduction du périmètre et des durées de conservation : les recommandations de l’ICO sur la pseudonymisation indiquent que ces techniques peuvent réduire les risques que le traitement fait peser sur les droits des personnes. Réduire le périmètre ou la durée de conservation permet également de limiter la période d’exposition.[5]
Testez ensuite ces mesures sur une population pilote avant le déploiement général. Exécutez les tableaux de bord sur un département ou une région, vérifiez qu’aucune vue ne produit de groupes inférieurs à la taille minimale définie et confirmez que les restrictions d’accès fonctionnent pour chaque rôle utilisateur.
Une mesure présente dans la configuration, mais dont l’efficacité n’est pas démontrée dans les faits, ne constitue pas une véritable mesure d’atténuation : elle reste une hypothèse.
Documentez chaque mesure dans l’AIPD en précisant le responsable de sa mise en œuvre et l’étape de vérification prévue. Vous transformerez ainsi le tableau des mesures d’atténuation en véritable plan d’action, conformément à la phase de validation de la méthodologie PIA de la CNIL, qui demande d’indiquer pour chaque mesure supplémentaire la personne chargée de sa mise en œuvre et le délai prévu.[4]
Qui documente les risques résiduels et autorise le déploiement ?
Finalisez le processus de gouvernance avec un compte rendu de validation précisant les risques qui subsistent après l’application des mesures d’atténuation et la personne qui les accepte.
Une AIPD n’a pas nécessairement pour objectif de démontrer que tous les risques ont été éliminés. Elle doit les documenter et indiquer si les risques restants sont justifiés.[2]
Pour chaque risque identifié, précisez s’il a été éliminé, réduit ou accepté, et nommez la personne responsable de cette décision.
- Risque résiduel : risque subsistant après la mise en place des mesures d’atténuation, évalué selon sa probabilité et sa gravité.
- Avis du DPO : l’ICO exige que l’avis du délégué à la protection des données soit sollicité et documenté. Si vous ne le suivez pas, consignez les éventuels désaccords et les raisons de votre décision.
- Critères de réévaluation : toute modification de la nature, de la portée, du contexte ou des finalités du traitement nécessite une nouvelle AIPD. Définissez les changements qui déclencheront cette réévaluation avant qu’ils ne surviennent en production.
- Escalade : si un risque élevé ne peut pas être atténué, vous devez consulter l’autorité de contrôle avant de commencer le traitement. L’ICO fournit un avis écrit dans un délai de huit semaines, ou de quatorze semaines dans les cas complexes.
Soyez précis sur la portée de la signature. Le simple fait de remplir un modèle n’autorise pas le traitement des données. Le déploiement est autorisé lorsque la personne responsable a examiné le risque résiduel, accepté ce risque et consigné sa décision.
La méthodologie PIA de la CNIL traite cette validation comme une phase distincte, au cours de laquelle le responsable du traitement formalise sa décision au regard des conclusions de l’étude.[4]
Dans les organisations européennes, cette démarche s’articule généralement avec la représentation du personnel. Si une consultation du comité social et économique (CSE) ou d’un comité d’entreprise est nécessaire, coordonnez-la avec l’AIPD afin que les mesures d’atténuation retenues correspondent bien à celles qui sont documentées dans l’analyse.
Quels éléments Communication Insights peut-il fournir ?
En tant que responsable IT ou Digital Workplace chargé du déploiement, demandez au fournisseur un dossier documentaire précis à joindre à votre AIPD. Il doit notamment comprendre :
- La documentation des flux de données entre votre tenant Microsoft 365 et la plateforme d’analyse.
- La liste exacte des autorisations Microsoft Graph utilisées et la confirmation du modèle d’accès, délégué ou applicatif.
- Le lieu d’hébergement des données.
- Les certifications de sécurité et de conformité en vigueur.
Tryane héberge Communication Insights dans l’Union européenne et conçoit sa solution pour respecter les exigences du RGPD, avec une authentification via Entra ID. Toutefois, les éléments nécessaires à votre analyse sont les documents qui démontrent ces caractéristiques, et non la simple déclaration du fournisseur.
La répartition des responsabilités doit rester claire. L’ICO précise que les sous-traitants peuvent être amenés à aider le responsable du traitement à comprendre et à documenter leurs activités de traitement. Cependant, l’organisation reste responsable du traitement : elle assume l’évaluation préliminaire, l’AIPD, la documentation des risques résiduels et la validation finale.
La déclaration de conformité d’un fournisseur constitue un élément utile à l’analyse, mais ne remplace jamais l’AIPD elle-même.[2]
Communication Insights est une plateforme d’analyse multicanale qui centralise les données de vos newsletters par e-mail, de votre intranet SharePoint, de Viva Connections et de Viva Engage dans un tableau de bord unique. La cartographie des flux de données et les risques liés à la segmentation décrits dans cet article s’appliquent donc directement à ce type de solution.
Demandez les éléments documentaires nécessaires à votre AIPD, examinez-les au regard des chemins d’accès et des règles de taille des groupes que vous avez définis, puis prenez rendez-vous avec Jérémy pour examiner la documentation avant de valider le déploiement.
Foire aux questions
Dans quels cas l’analyse de la communication interne nécessite-t-elle une AIPD ?
Une AIPD est nécessaire lorsque le traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des salariés.
Selon les recommandations de la CNIL et de l’ICO, plusieurs critères s’appliquent directement à l’analyse multicanale de la communication interne : surveillance systématique, évaluation ou notation, traitement à grande échelle et combinaison de jeux de données. L’ICO indique que la combinaison de deux critères du groupe de travail Article 29 signifie généralement qu’une AIPD est nécessaire.
La déclaration de conformité au RGPD d’un fournisseur suffit-elle pour éviter une AIPD ?
Non. L’organisation qui déploie la solution d’analyse reste le responsable du traitement et assume la responsabilité de l’AIPD.
Les recommandations de l’ICO précisent que les sous-traitants peuvent fournir les informations nécessaires, mais que la responsabilité de l’évaluation, de la documentation des risques résiduels et de la validation reste celle de l’organisation. La déclaration d’un fournisseur peut alimenter l’analyse, mais elle ne la remplace pas.
Quelle est la différence entre l’accès délégué et l’accès applicatif dans Microsoft Graph ?
Avec l’accès délégué, l’application appelle Microsoft Graph au nom d’un utilisateur connecté et ne peut pas accéder aux données auxquelles cet utilisateur n’a pas accès.
Avec l’accès applicatif, l’application utilise sa propre identité et peut accéder à toutes les données couvertes par les autorisations accordées. C’est pourquoi Microsoft considère les autorisations applicatives comme particulièrement sensibles et recommande l’accès délégué lorsqu’il répond aux besoins de l’application et permet de respecter le principe du moindre privilège.
Quels champs doit contenir un modèle d’AIPD pour l’analyse de la communication interne ?
Au minimum, le modèle doit inclure :
- Une description du traitement : nature, portée, contexte et finalités.
- Les identifiants et attributs collectés pour chaque canal.
- La base légale, la nécessité et la proportionnalité du traitement.
- Les solutions alternatives envisagées et les mesures de minimisation des données.
- Les durées de conservation.
- Les risques pour les personnes et les mesures d’atténuation.
- Les modalités de transparence et de gestion des droits des salariés.
Cette structure correspond aux étapes de la méthodologie de l’ICO et à l’approche en quatre phases de la CNIL.
Pourquoi la segmentation des audiences représente-t-elle un risque pour la vie privée ?
Parce que la segmentation est à la fois ce qui rend l’analyse utile et ce qui peut rendre les données personnelles identifiables.
Des tableaux de bord filtrés sur de petites équipes peuvent permettre d’identifier indirectement des individus. La combinaison de plusieurs attributs peut conduire à des inférences sensibles. Enfin, le rapprochement des données des e-mails, de l’intranet et des réseaux sociaux constitue une mise en correspondance de données, identifiée par l’ICO comme un facteur de risque pouvant notamment entraîner la réidentification de données pseudonymisées.
Qui valide l’AIPD et autorise le déploiement ?
La personne responsable au sein de l’organisation documente les risques résiduels après la mise en place des mesures d’atténuation et précise si chaque risque a été éliminé, réduit ou accepté.
L’avis du DPO doit être sollicité et consigné, notamment concernant la possibilité de poursuivre le traitement. Si l’organisation décide de ne pas suivre cet avis, elle doit en documenter les raisons.
Que se passe-t-il si un risque élevé subsiste après la mise en place des mesures d’atténuation ?
Vous devez consulter votre autorité de contrôle avant de commencer le traitement.
L’ICO fournit un avis écrit dans un délai de huit semaines, ou de quatorze semaines dans les cas complexes. Il peut également émettre un avertissement formel ou interdire le traitement.
Le fait d’avoir rempli un modèle ne constitue jamais, à lui seul, une autorisation de traiter les données.
Quels documents demander à un fournisseur d’analyses pour réaliser une AIPD ?
Demandez les documents relatifs aux flux de données, la liste exacte des autorisations Microsoft Graph et le modèle d’accès utilisé — délégué ou applicatif —, le lieu d’hébergement et la localisation des données, les certifications de sécurité ainsi que la liste des sous-traitants éventuels.
Ces éléments alimentent votre analyse. L’AIPD elle-même et la décision de déployer la solution restent de la responsabilité de votre organisation.